故事篇分享我和懒猫微服的方方面面,这里没有高深的技术,也没有过多的讲解。我始终坚信着技术是服务于生活,因为它能够给我们带来小确幸。更多的时候,我们追求技术,有时候为了兴趣,有时候为了心目中那小小的执念。慢慢在这个过程中会成为别人眼中的哆啦 A 梦。懒猫微服是一个百宝箱,我们能拿出千变万化的道具。事情会过去,但是感动和记忆会留下,我们可以随时追忆。
和前端同学约好晚上一起过一遍 API,主要是确认 Swagger 上的接口和字段设置。我事先把后端代码、API 和 Swagger 文档都部署在服务器上,让他先通过浏览器简单预览一遍,然后再开始写前端代码,这样能提前避免前后端格式对不上的问题。
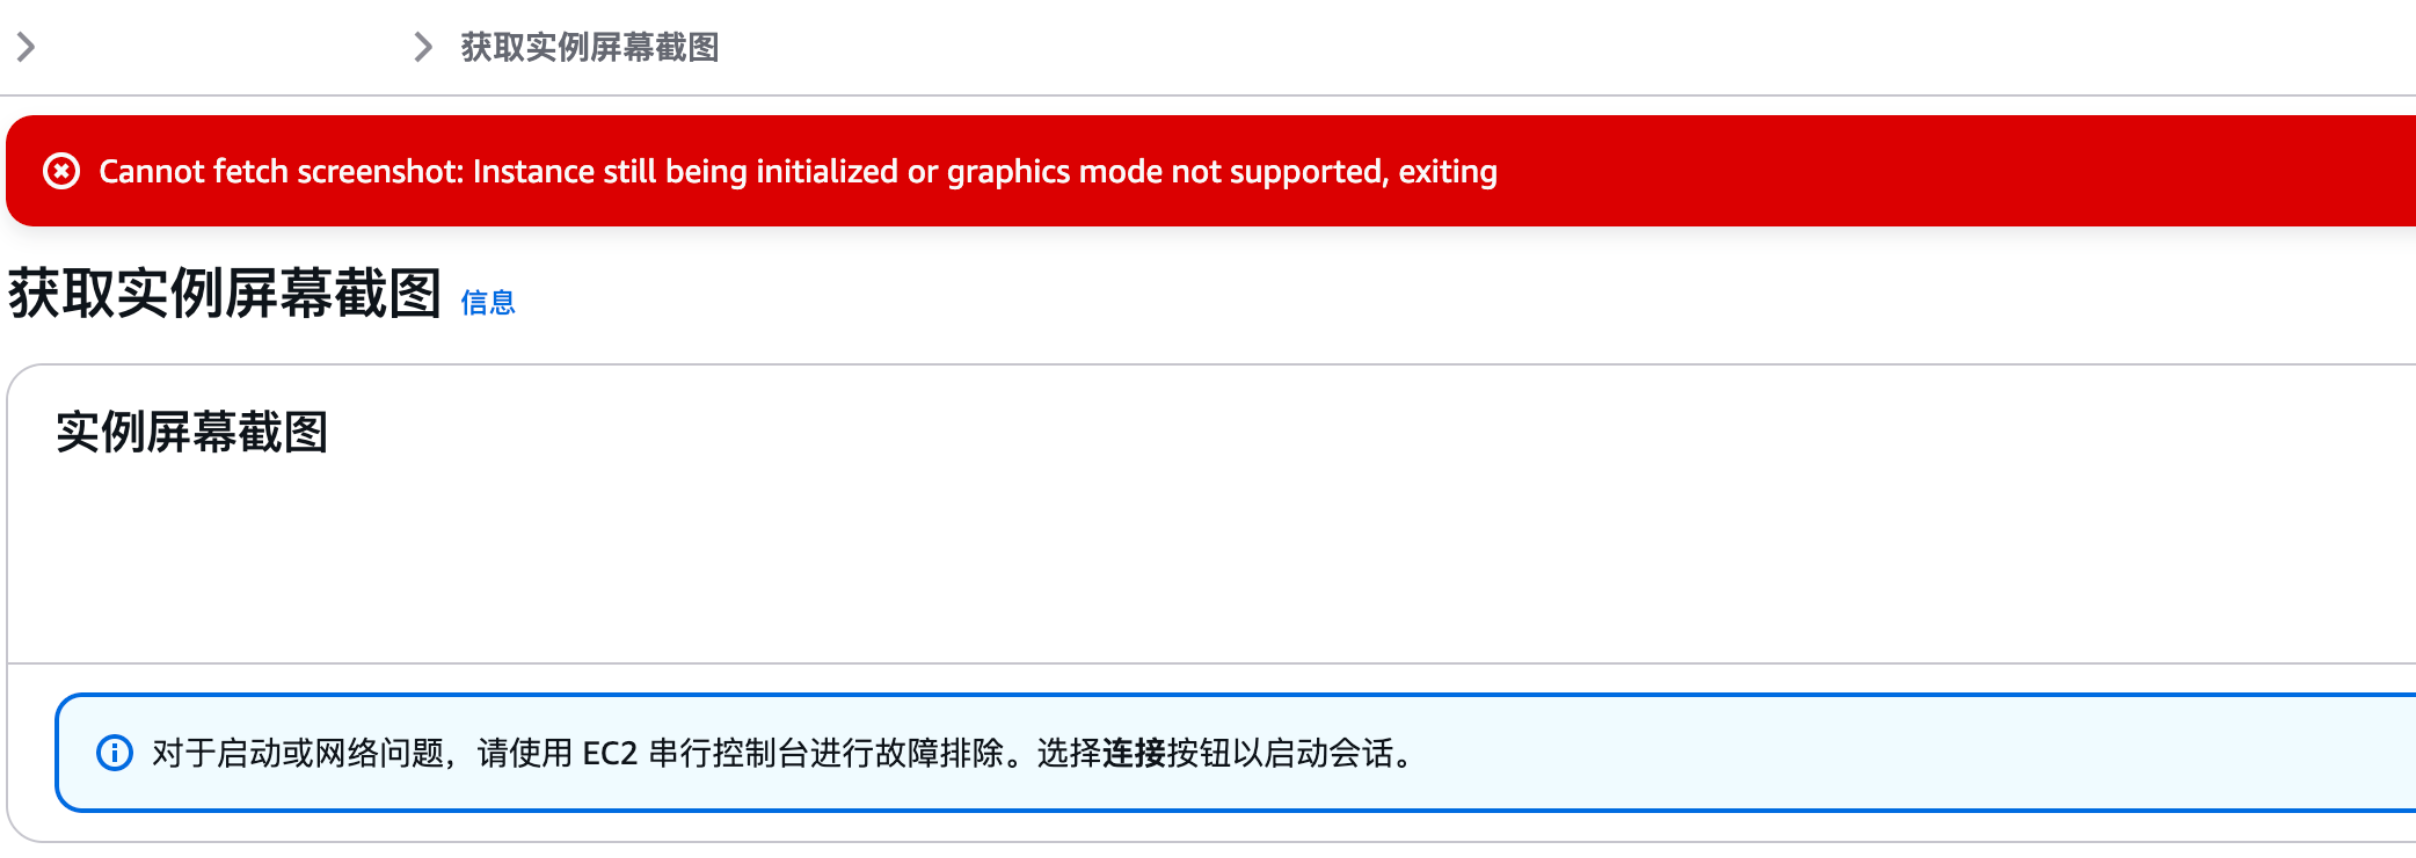
准备开始之前,他突然说:“你的 Swagger 打不开了。”我登录到管理控制台看了下,果然和之前部署 Dify 时一样:Telnet 端口和 Ping 都正常,但是 SSH 和 Web 应用全都访问不了。从基本监控来看,CPU 和磁盘也没什么问题,大概率又是 OOM 了。
DDL 赶在眼前,得赶紧让他连到我的服务器或者开发机才好。第一个想到的是端口转发,把服务映射到公网上去,一方面调试的时候属于明文传输,在互联网上很容易被监听,篡改报文。另一方面,家里的公网 IP 经常出问题,总有一阵子会封禁所有的端口,所以最后采取了异地组网的方式。
我和他说,我在 NAS 上给你开一个账户,然后你试试访问我 MacBook 上的服务。你去下载懒猫微服客户端,下载地址是 https://lazycat.cloud/download,然后扫描我给你的二维码,这样就可以访问我的 NAS 了。(回看这段感觉有点像电信诈骗,哈哈,感谢前端同学的信任。)
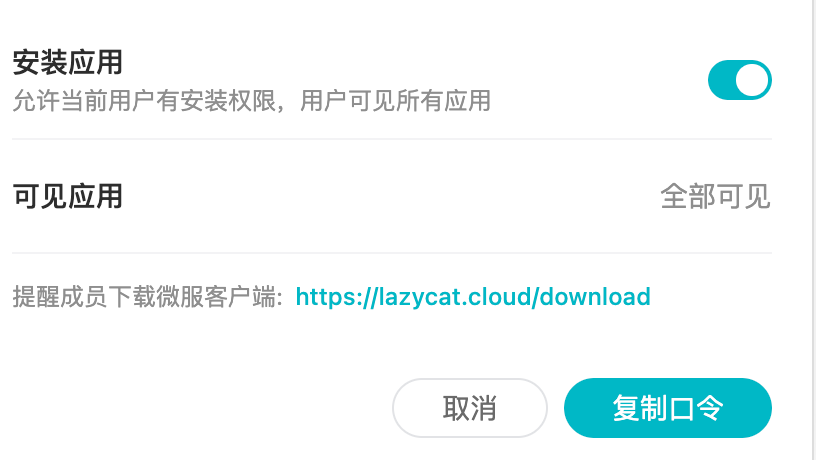
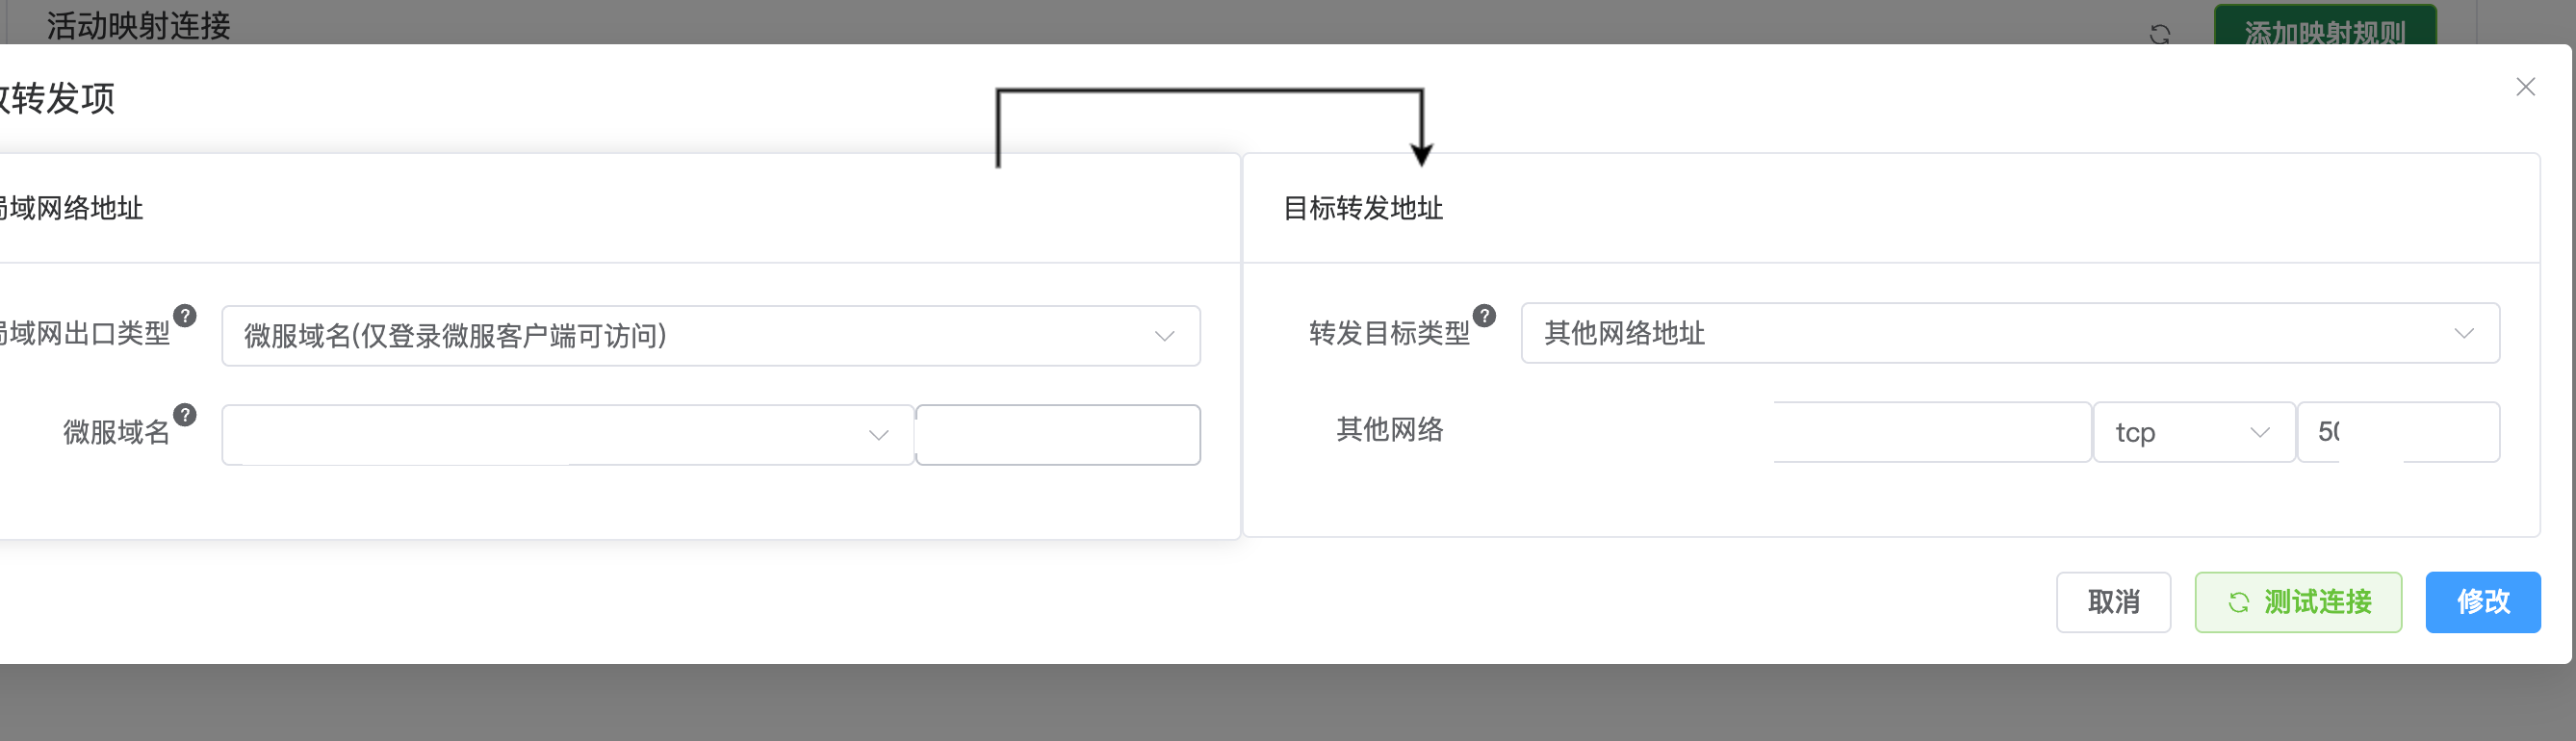
他下载 App、注册账号,我分配权限后,确认他能正常访问微服主页,就开启了端口转发。把我的 MacBook 地址和 Web 端口映射出去,只允许已登录的微服客户端访问。这样可以减少服务直接暴露到公网带来的扫描和中间人攻击风险。犹记得第一次把服务公开到整个互联网时,日志里的 IP 真是天南地北:北欧的、中东的、非洲的……
现在用懒猫微服做异地组网,整个流程只需几分钟,再也不用担心这些琐碎的问题了。
他问了我几个问题。
Q1:网址好像打不开。
A1:你打开懒猫微服试试,或者放在后台。需要靠这个软件来做 DNS 解析。
Q2:你的懒猫是什么,软件嘛?还是硬件?
A2:是一个硬件产品,我拍给你,他带了异地组网的功能。
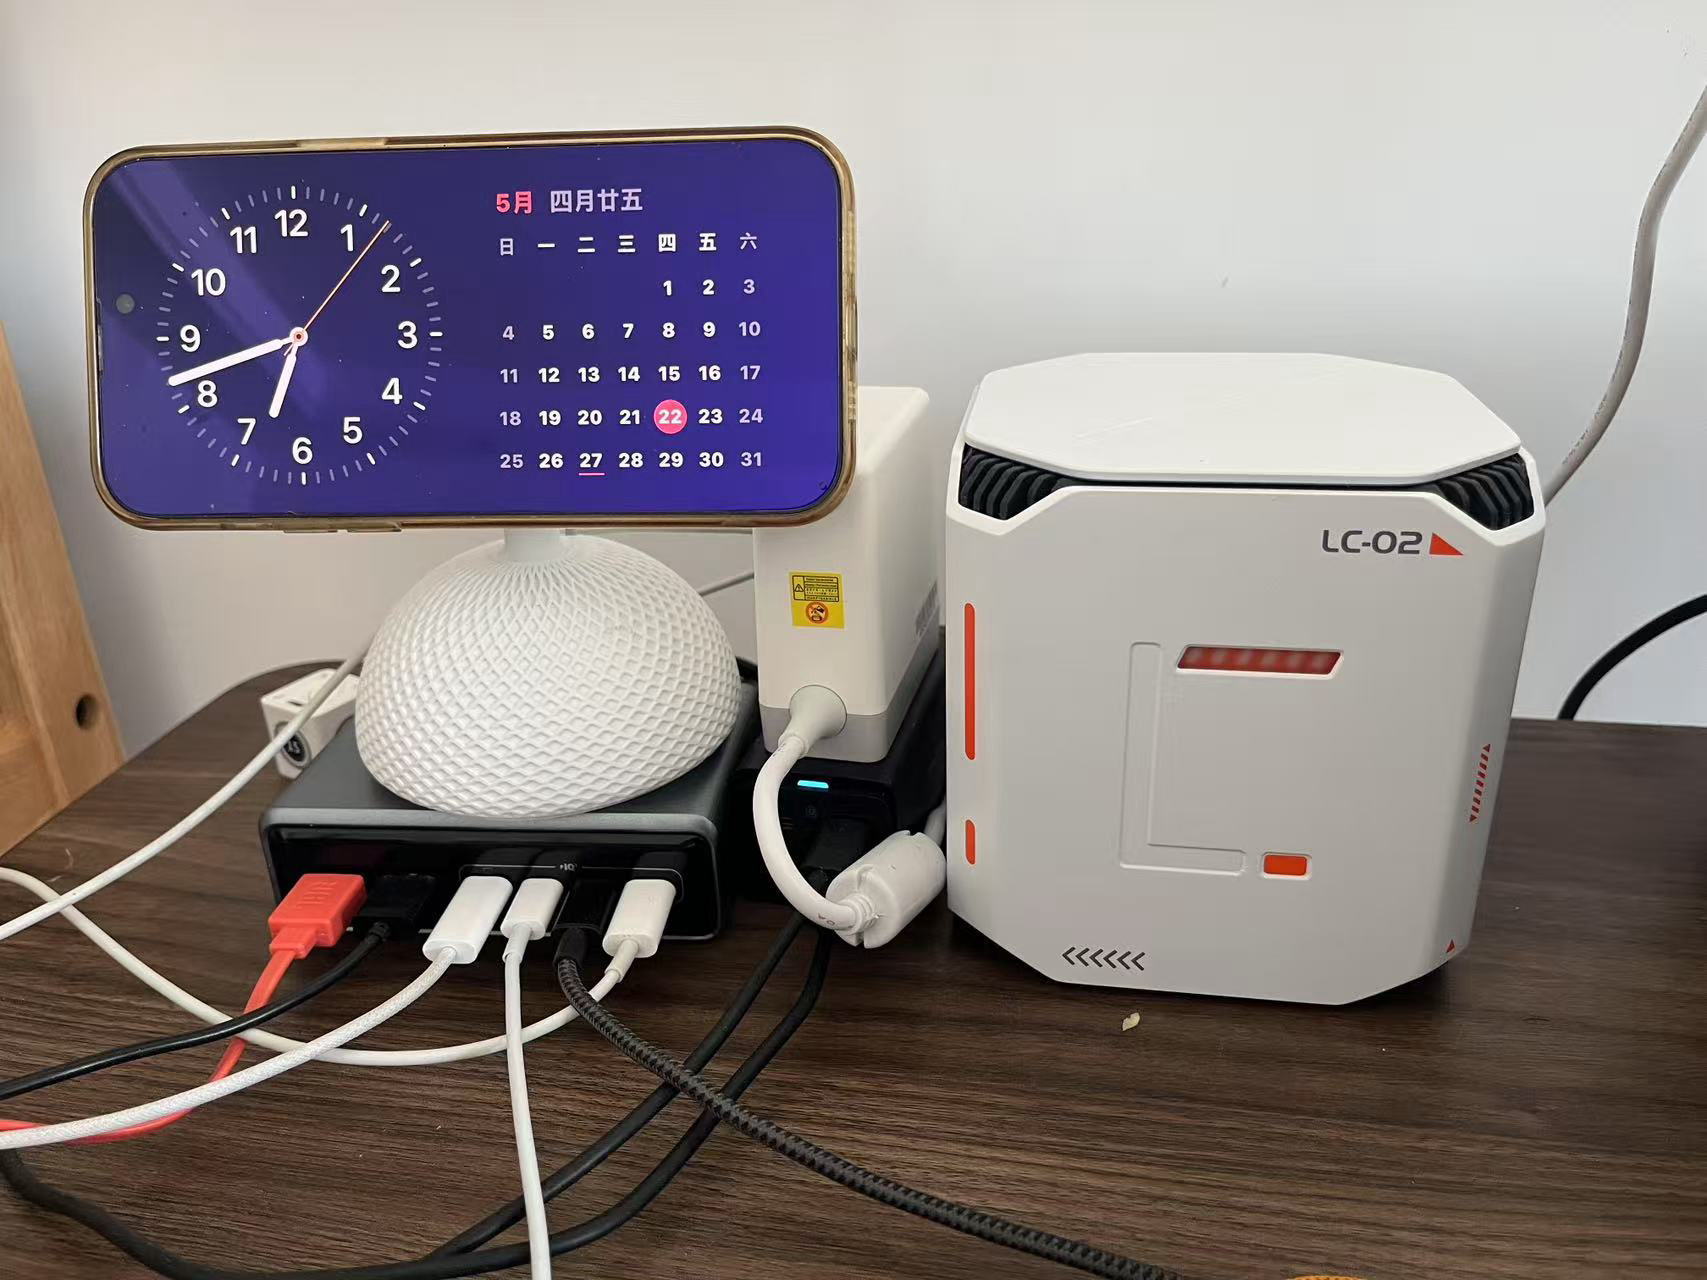
Q3:还能穿透其他服务吗?
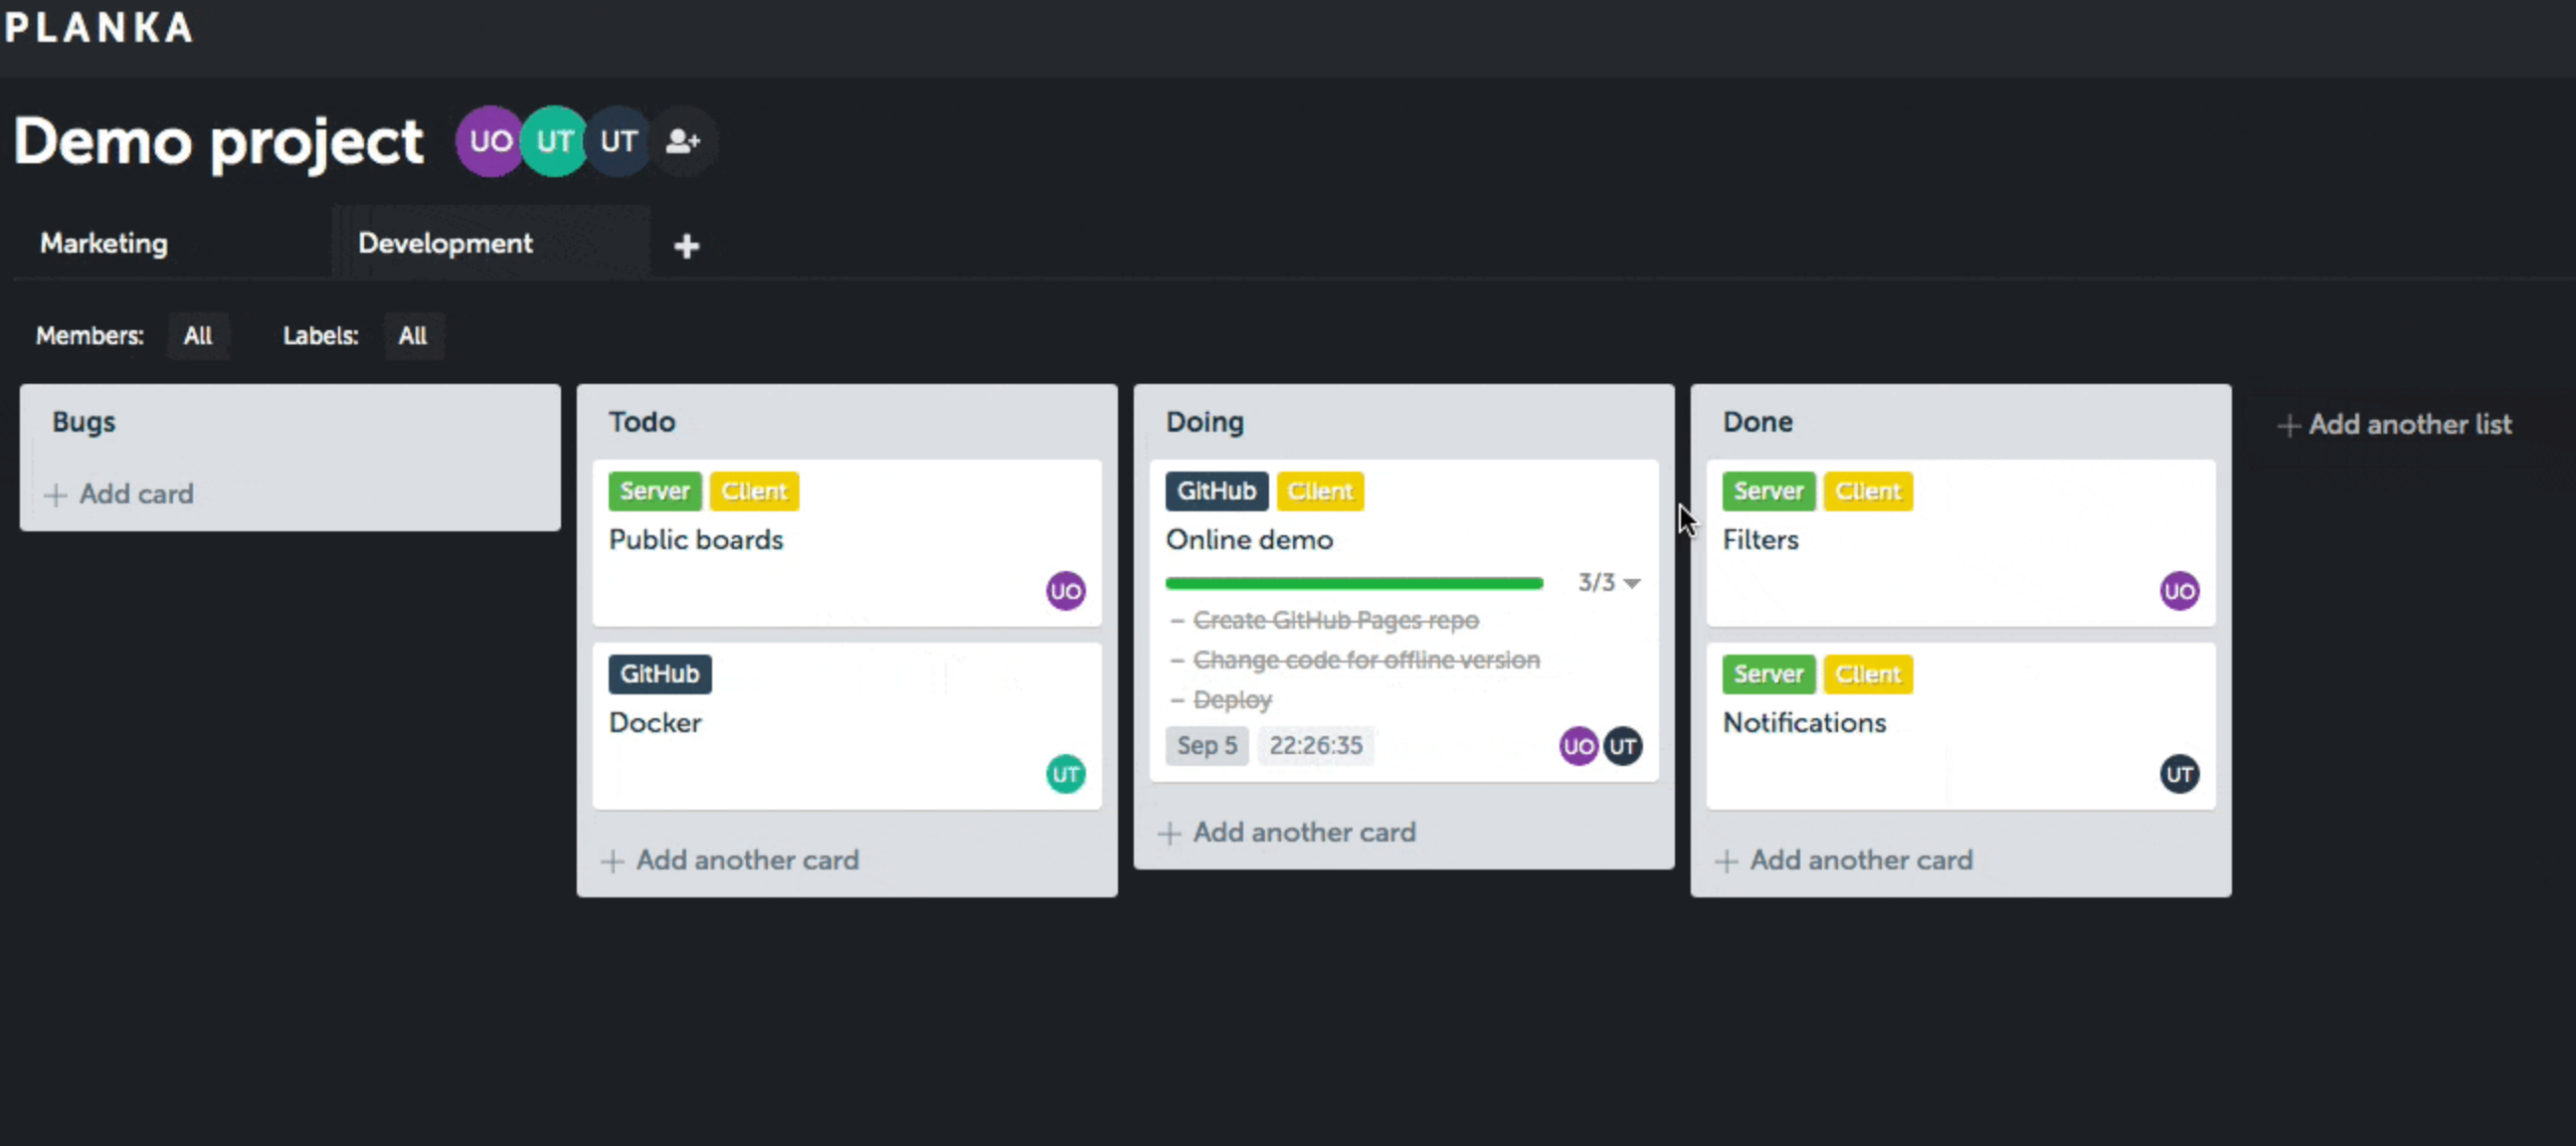
A3:除了线下设备,微服商店里的服务也能远程访问,比如使用 Planka 管理进度,有点 Jira 那个味道了。
后面写点感悟,关于云服务器,IDC 和微服
民间几种不同的说法:
- 前期可以用云做一些 POC,然后稳定了之后就可以搬回自己的机房了。
- 一切的一切都可以交给云厂商来做,一方面减轻了运维人员的负担,另一方面还可以弹性伸缩,即用即付。
一些传统公司或者是自己有 IDC 的机房会喜欢第一种说法,而云厂商会采取第二种说法。
这并不是否定公有云的价值,但在使用过程中,除了价格高之外,还有一个现实问题:售后支持常常跟不上。国内一些厂商追求短期效应,心思都放在大客户上,用各种加班来满足大客户的需求,当然也包括一些“24K 纯白”的需求。而处于调研初期的大公司、小微企业或者技术爱好者,并不一定能得到平等对待,有时甚至会遇到毫不关心的态度。相对于潜在的商单,他们更喜欢数着现在的钱。同样,很多传统 NAS 厂家的售后也跟不上:要么响应时间很长,要么给出完全不靠谱的结论,甚至一本正经地已读乱回。需要注意的是,这里不是一棒子打死所有云厂商和 NAS 厂家,而是遇到紧急问题时,仍有不低的概率遭遇冷处理。所以我们常开的一句玩笑是:迁走。
现在觉得,如果不是生产环境必须要对互联网公开或者强制遵循一些安全上的 0 信任原则,比如 POC 环境或者个人环境,用懒猫就完全足够了,还要什么云服务器,那么贵又那么脆。
曾经——我也是云计算忠实的拥护者……

扫码关注「忘机山人」
 微信
 支付宝