算力仓拿到手先插了显示器,敲了两天就受不了了——机器搁在弱电箱边上,每次调试都得搬个屏幕过去。于是还是回到 SSH。
好消息是出厂就开了 SSH 服务端,什么都不用装。所以第一件事只是把它的 IP 找出来。
一、获取 IP 地址
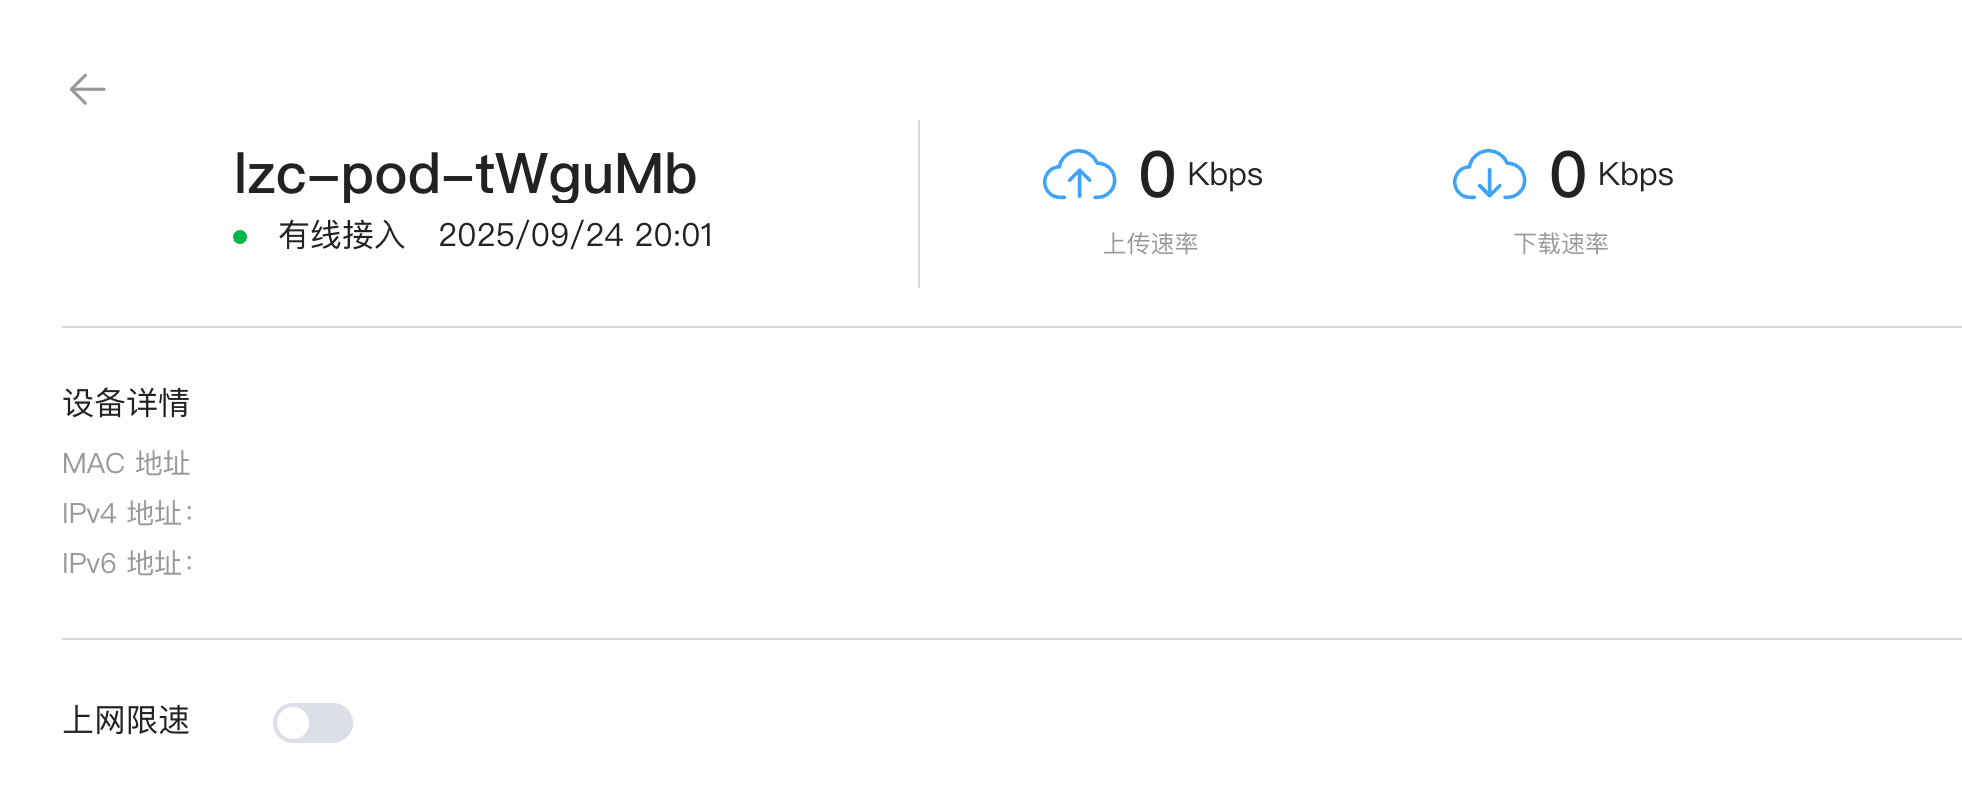
如果你使用路由器,可以在路由器后台查看分配到的 IP,并用 telnet <IP 地址> 22 或 nc -zv <IP 地址> 22 测试 SSH 端口是否开放:
如果外接了显示器,也可以直接在终端执行:
1 | ip addr |
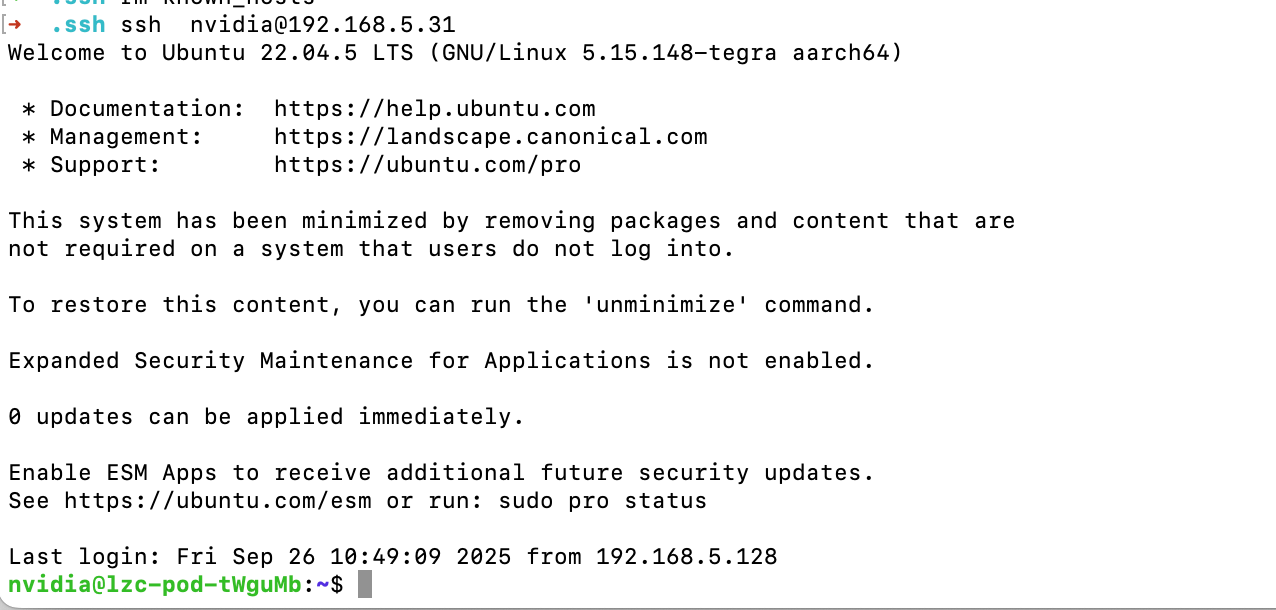
懒猫算力仓的默认用户名和密码都是 nvidia,所以我们可以直接尝试登录:
1 | ssh [email protected] |
首次登录会显示服务器的主机指纹,确认指纹无误后输入 yes。
二、配置 SSH 免密登录
每次输入密码太麻烦,可以配置免密登录。
在本地生成 SSH 密钥(如果还没有):
1
ssh-keygen -t rsa -b 4096
一路回车,默认生成在
~/.ssh/id_rsa和~/.ssh/id_rsa.pub。将公钥拷贝到目标机:
1
ssh-copy-id [email protected]
如果目标机没有
ssh-copy-id,可以手动追加:1
cat ~/.ssh/id_rsa.pub | ssh [email protected] "mkdir -p ~/.ssh && cat >> ~/.ssh/authorized_keys"
以后只需执行:
1
ssh [email protected]
就能直接登录而无需密码。
三、使用 ~/.ssh/config 简化命令
如果你经常要连同一台设备,可以在本机配置 SSH 简化命令。
编辑:
1 | vim ~/.ssh/config |
添加配置:
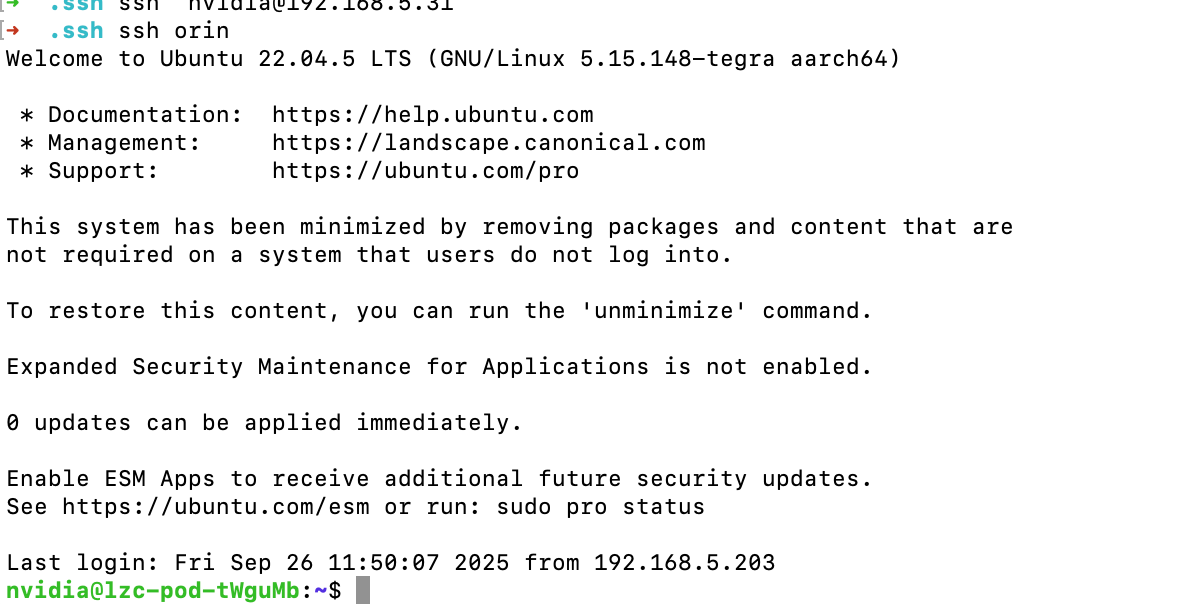
1 | Host orin |
保存后,就可以直接:
1 | ssh orin |
配合免密登录,体验更流畅。
四、配置免密 sudo
Ubuntu 上免密 sudo 有两种方式:
方式一:直接修改 sudoers 文件
进入算力仓后,使用 visudo 编辑配置。它会在保存前检查语法,避免错误配置导致 sudo 无法使用:
1 | sudo visudo |
找到:
1 | root ALL=(ALL:ALL) ALL |
在下面新增:
1 | nvidia ALL=(ALL:ALL) NOPASSWD:ALL |
保存退出即可。
方式二(推荐):新建 sudoers.d 配置文件
这样不会污染原始配置,更安全:
1 | echo "nvidia ALL=(ALL) NOPASSWD:ALL" | sudo tee /etc/sudoers.d/nvidia |
五、验证配置
尝试免密 SSH 登录。
登录后执行:
1
sudo ls /root
如果无需输入密码,说明免密 sudo 已生效。
六、SSH 常见排查方法(通用 Linux)
如果 SSH 无法登录,可以按“本地 → 网络 → 服务端 → 配置”逐步排查:
1. 确认基本信息
用户名、IP 是否正确:
1
ssh [email protected]
如果端口改过,需显式指定:
1
ssh -p 2222 [email protected]
2. 本地网络检查
测试连通性:
1
ping 192.168.1.100
确认端口是否开放:
1
2
3telnet 192.168.1.100 22
# 或
nc -zv 192.168.1.100 22
3. 服务端检查
确认 SSH 服务是否运行:
1
2
sudo systemctl status ssh # Ubuntu/Debian
sudo systemctl status sshd # CentOS/RedHat若未运行,启动并设置开机自启:
1
sudo systemctl enable ssh --now
4. 防火墙/安全组
Ubuntu:
1
2
sudo ufw status
sudo ufw allow 22/tcpCentOS/RHEL:
1
sudo firewall-cmd --permanent --add-service=ssh && sudo firewall-cmd --reload
5. SSH 配置文件
检查:
1 | sudo nano /etc/ssh/sshd_config |
关键项:
1 | Port 22 |
修改后重启:
1 | sudo systemctl restart ssh |
6. 日志排查
Ubuntu:
1
sudo tail -f /var/log/auth.log
CentOS:
1
sudo tail -f /var/log/secure
7. 权限检查
确保 .ssh 目录和文件权限正确:
1 | chmod 700 ~/.ssh |
通过本文的步骤,我们完成了以下几件事:
- 使用 SSH 登录懒猫算力仓;
- 配置 SSH 公钥,实现免密登录;
- 利用
~/.ssh/config简化连接命令; - 配置免密 sudo,省去输入密码的麻烦;
- 提供了常见 SSH 故障的排查方法。
这样配置下来,你就能在懒猫算力仓上实现“一步登录 → 直接 sudo”的丝滑体验。无论是本地调试模型,还是在局域网中远程部署服务,都可以通过一条命令进入需要的管理环境。
扫码关注「忘机山人」
 微信
 支付宝