玩过不少 NAS,从最早的黑群晖、威联通开始,后面陆陆续续接触了飞牛、绿联、极空间、Unraid、ESXi、Proxmox VE,也算有点话语权。
首先最直观的区别是软件客户端,像群晖,威联通的电脑版客户端是用来发现机器的 IP 地址的,然后后续所有的操作都在浏览器完成,比如新建用户,登录,审计,访问数据,查看监控。
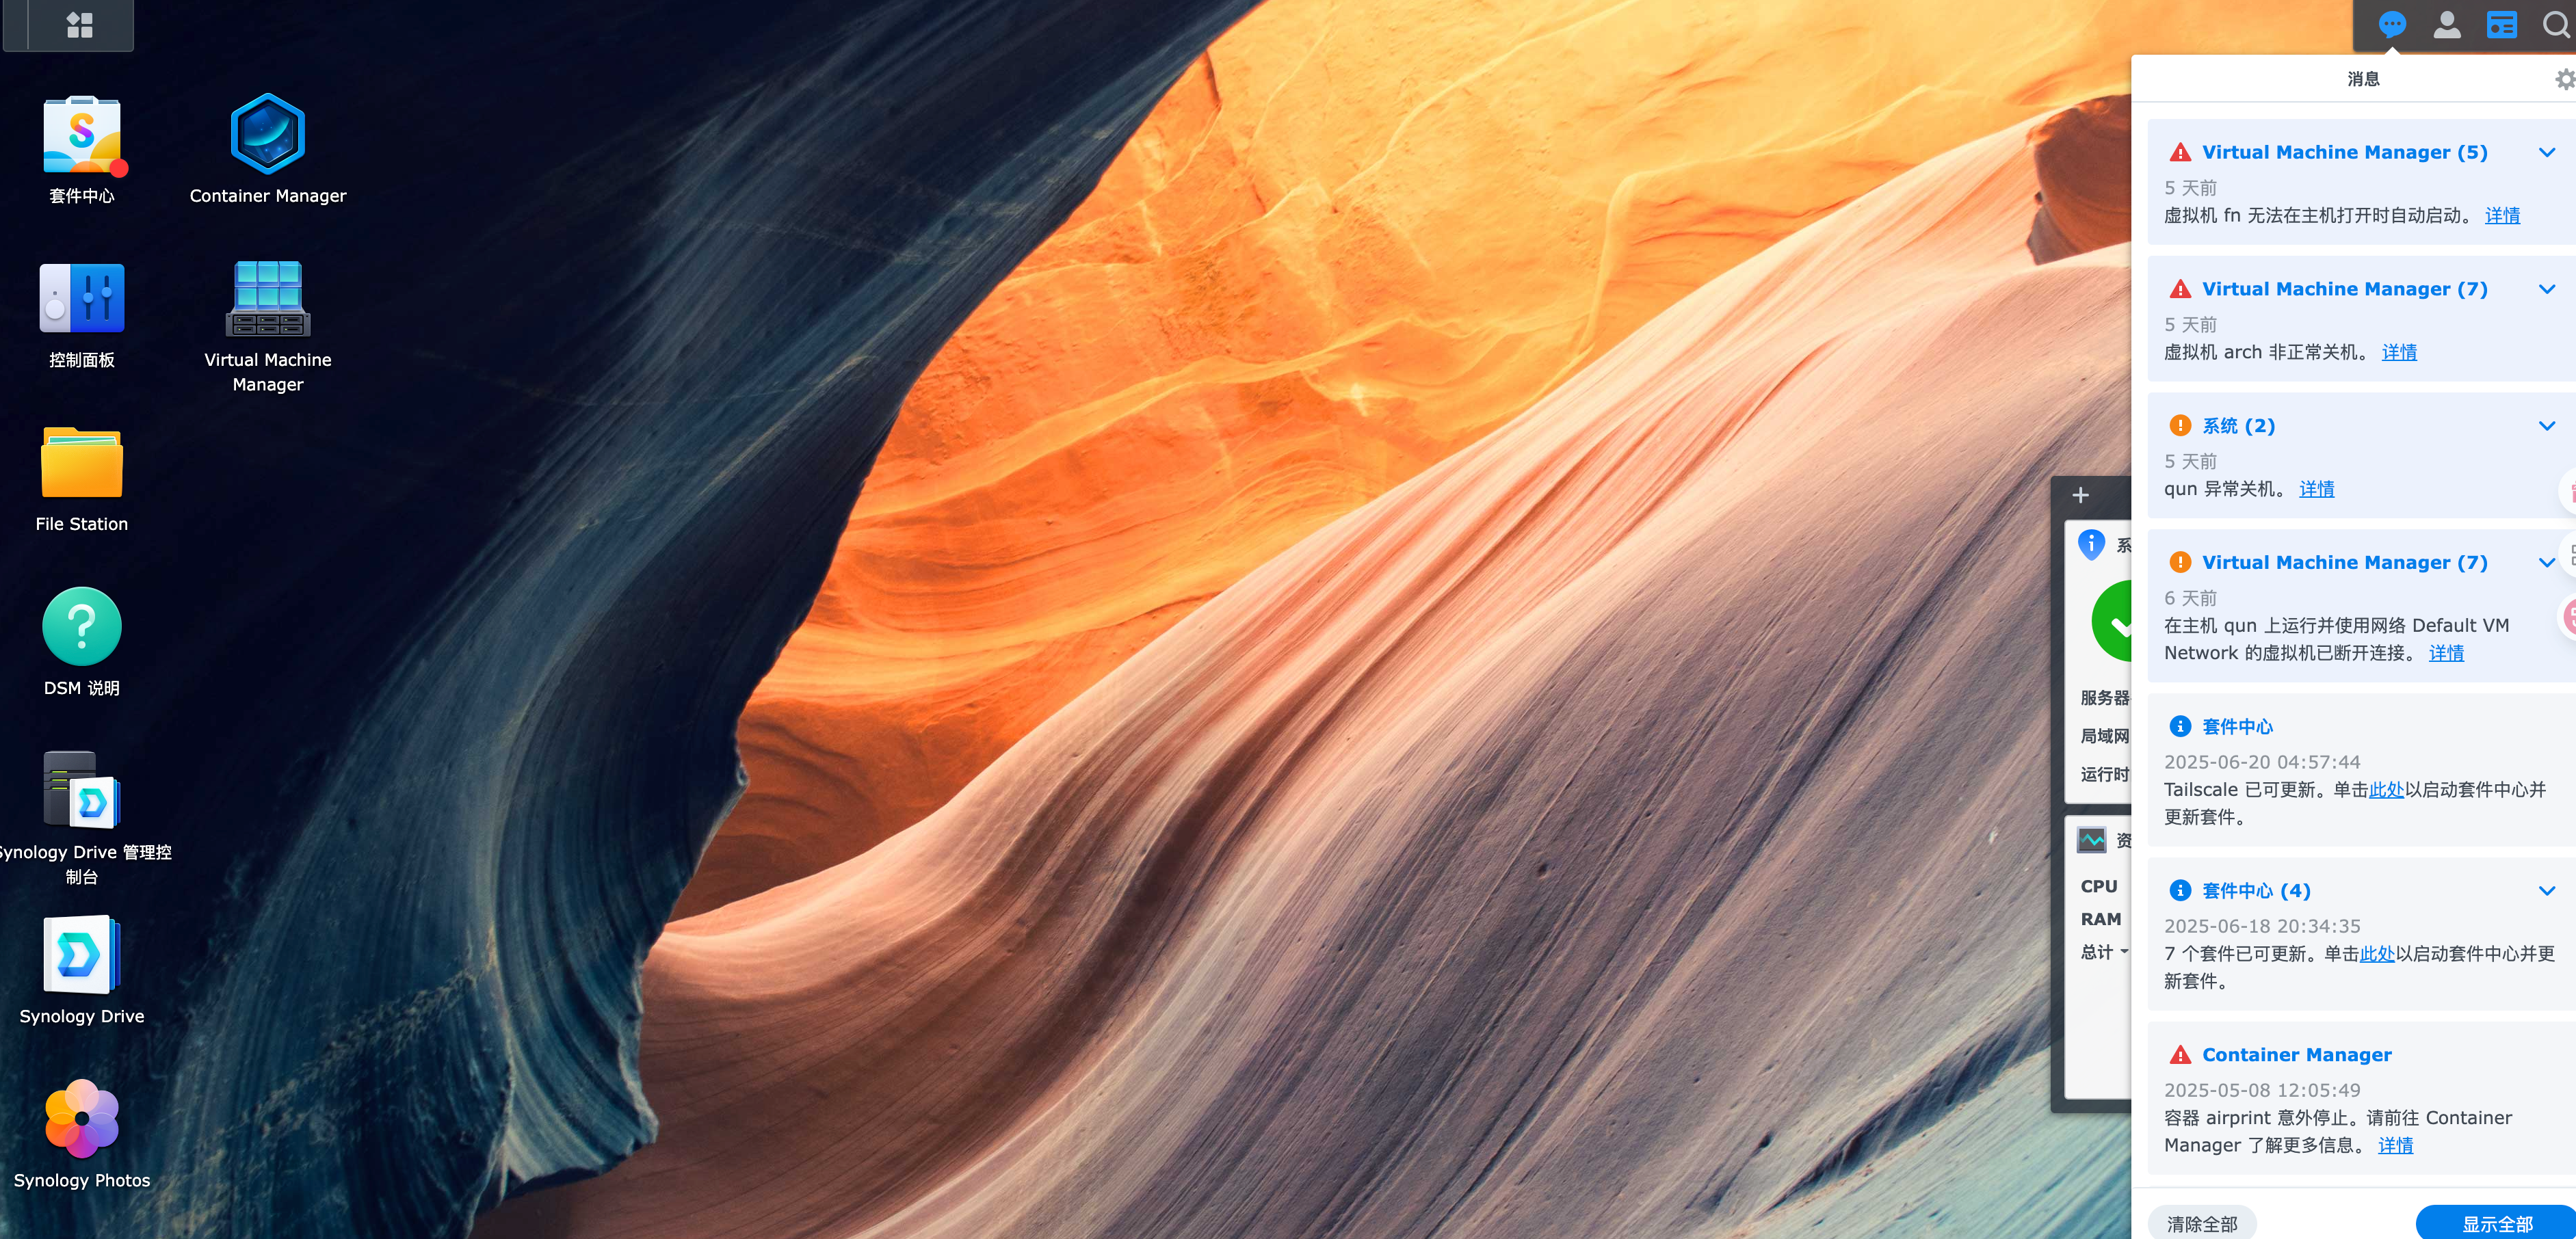
而懒猫微服的所有操作几乎都在客户端完成,网页端更像是一个应用的 Dashboard。然后访问的时候使用域名,配合厂家的穿透服务,无论你是互联网访问还是局域网访问机器,用这一个地址就够了,不再需要在路由器上做端口转发,也基本可以告别自己搭建内网穿透的痛苦了。

还有一个非常重要的区别是社群。懒猫微服既有官方大群交流技术,也有 VIP 小群提供更有针对性的支持。大群里有各式各样的玩家,除了懒猫微服,大家还会交流各种 GitHub 开源项目、Linux 技巧和电脑外设心得,每天也有人贡献攻略。团队在武汉,群里自然也有接地气的武汉风情。VIP 小群会针对个性化需求做一对一指导,比如曾经帮我排查家庭宽带 DNS 污染、UPS 信号干扰,甚至 OpenID Connect(OIDC)的使用和接入。开源软件部署在懒猫上遇到问题时,他们也会尽力提供支持,必要时可以拉个小会,共享屏幕一起查看。可以放心地敲 Linux 命令、飙专业术语。很多问题半小时到一个小时就能解决,有时甚至更快。

不只是自己写的软件部署后访问有延迟时他们会帮忙排查,一些由社区用户贡献到商店的开源软件出现问题,他们也会查看并给出解决思路。毕竟开源软件的 Issue 真的不少,他们不会只叫你去开 Issue 然后漫长等待,而是会帮忙继续跟进。

而传统 NAS 的社群主要靠爱好者自己发起和维护,有问题在群里问,可能最后没有讨论出结果就不了了之。甚至很多时候还会纠结到底选 Proxmox VE 还是 ESXi。攻略大多散落在资深用户的个人博客上,比如很多威联通文章会发在什么值得买。提问能不能得到答案,完全取决于作者用爱发电的程度。如果给商业 NAS 提案例,简单问题可能立刻有人打电话,难题却可能等很久,最后不了了之。只能说在服务客户这方面,亚马逊实在是开了一个不太好的头,大概是这样:
因为 AWS 负责运行、管理和控制从主机操作系统和虚拟层到服务运营所在设施的物理安全性的组件。客户负责管理来宾操作系统(包括更新和安全补丁)、其他相关应用程序软件以及 AWS 提供的安全组防火墙的配置。客户应该仔细考虑自己选择的服务,因为他们的责任取决于所使用的服务、,这些服务与其 IT 环境的集成以及适用的法律法规。责任共担还为客户提供了部署需要的灵活性和控制力。
所以有时候遇到两个产品交叉的问题,我们一般是很难得到方案,很有可能两方都说这涉及三方产品你需要找对方,我们不了解你这个三方产品,没办法给你方案。而对于三方玩家几乎是没有办法同时把两个产品的售后叫到一起的。无论你是开案例还是拉一个会议,这难度很大很大。
然后是系统层面的对比。懒猫微服基于 Debian 优化了一套系统,后来又开放了 root 权限,所以基本上 Linux 能做的事它都能做。系统还预置了 Dockge、Dozzle 这类方便调试 Docker 的软件,基本属于开箱即用。我们甚至可以使用 Docker 打包自己的软件,再上架给其他玩家使用,还可以对别人说:
我的懒猫微服教程是中文圈里非常优秀的实战指南。
我的开发/移植软件也有非常多的懒猫用户在使用。

而开源 NAS 基本上还是围绕虚拟机和 Docker 展开,通常没有面向普通用户的应用包管理工具,所以安装软件会受到一些限制。如果真的想移植应用,开发者文档也不一定好读,至少对普通玩家来说确实比较劝退。

最后一点,也是很重要的一点,就是 App 访问体验。通过互联网访问传统 NAS 时,一个痛点是移动端软件适配不好,另一个是服务多了之后,每个端口都得自己记。再加上路由器里的转发规则,确实很难管理。懒猫微服在移动端和 PC 上的页面基本一致,大多数操作都能在 App 内完成。应用商店里的应用通常通过 HTTPS 和 443 端口访问,不用自己配置证书,也省去了记忆服务地址和端口的麻烦。毕竟即使是专业玩家,也不想天天做家庭服务器运维。

普通用户图一个方便。专业用户图一个折腾,然后缺少的就是一个稳定的穿透和传输,精力有限不想自己维护一些底层的东西。买个懒猫微服差不多全能解决了。
我一直有一个愿望,写一本 NAS 的书,让技术融入到爱好者的生活,技术不是枯燥的理论,当我们遇到问题的时候,才能想清楚他们为什么这么设计。技术人永不为奴。
扫码关注「忘机山人」
 微信
 支付宝